Ledger 硬體錢包植入事件:原廠驗真過關,為什麼助記詞仍可能外流?五個問題等官方回答
Ledger Nano X 植入拆機、驗真限制、外殼防拆與 Recovery Key 備份傳輸:五個問題、四張研究照片、三支拆機影片,區分已證實與待查。
截至 2026 年 10 月 14 日;本文區分已查證的拆機樣本、官方說明,以及尚待調查的經銷商事件。
一個錢包通過「原廠驗真」,不代表它裡面沒有多出一片板子。2026 年 10 月,Ledger 表示正在調查東南亞經銷商 CryptoBilis 客戶的資產損失通報,要求該經銷商暫停銷售與出貨,並提醒近期購買者不要初始化設備;已初始化者應考慮把資產轉到以全新助記詞建立的新錢包。媒體引述的損失金額仍是估算,不能當作 Ledger 已確認的數字。[3]
硬體研究團隊 Tibane Labs 另拆解了兩台由日本不同通路購得的遭植入 Ledger Nano X:一台使用橘色軟板,另一台把黑色塗裝的植入板藏在 OLED 螢幕下方。其報告與 Joe Grand 先前拆解的樣本,呈現了同一類風險:附加電路監看安全晶片送往螢幕的畫面資料,辨識顯示的助記詞,再透過獨立行動通訊元件傳出。重要界線:Tibane 這兩台不是從 CryptoBilis 購得;不能據此斷言經銷商通路的每一台設備都是同一批、同一手法,或所有失竊都由這種植入造成。[1][7]
拆機照片:真正的攻擊點不在安全晶片裡
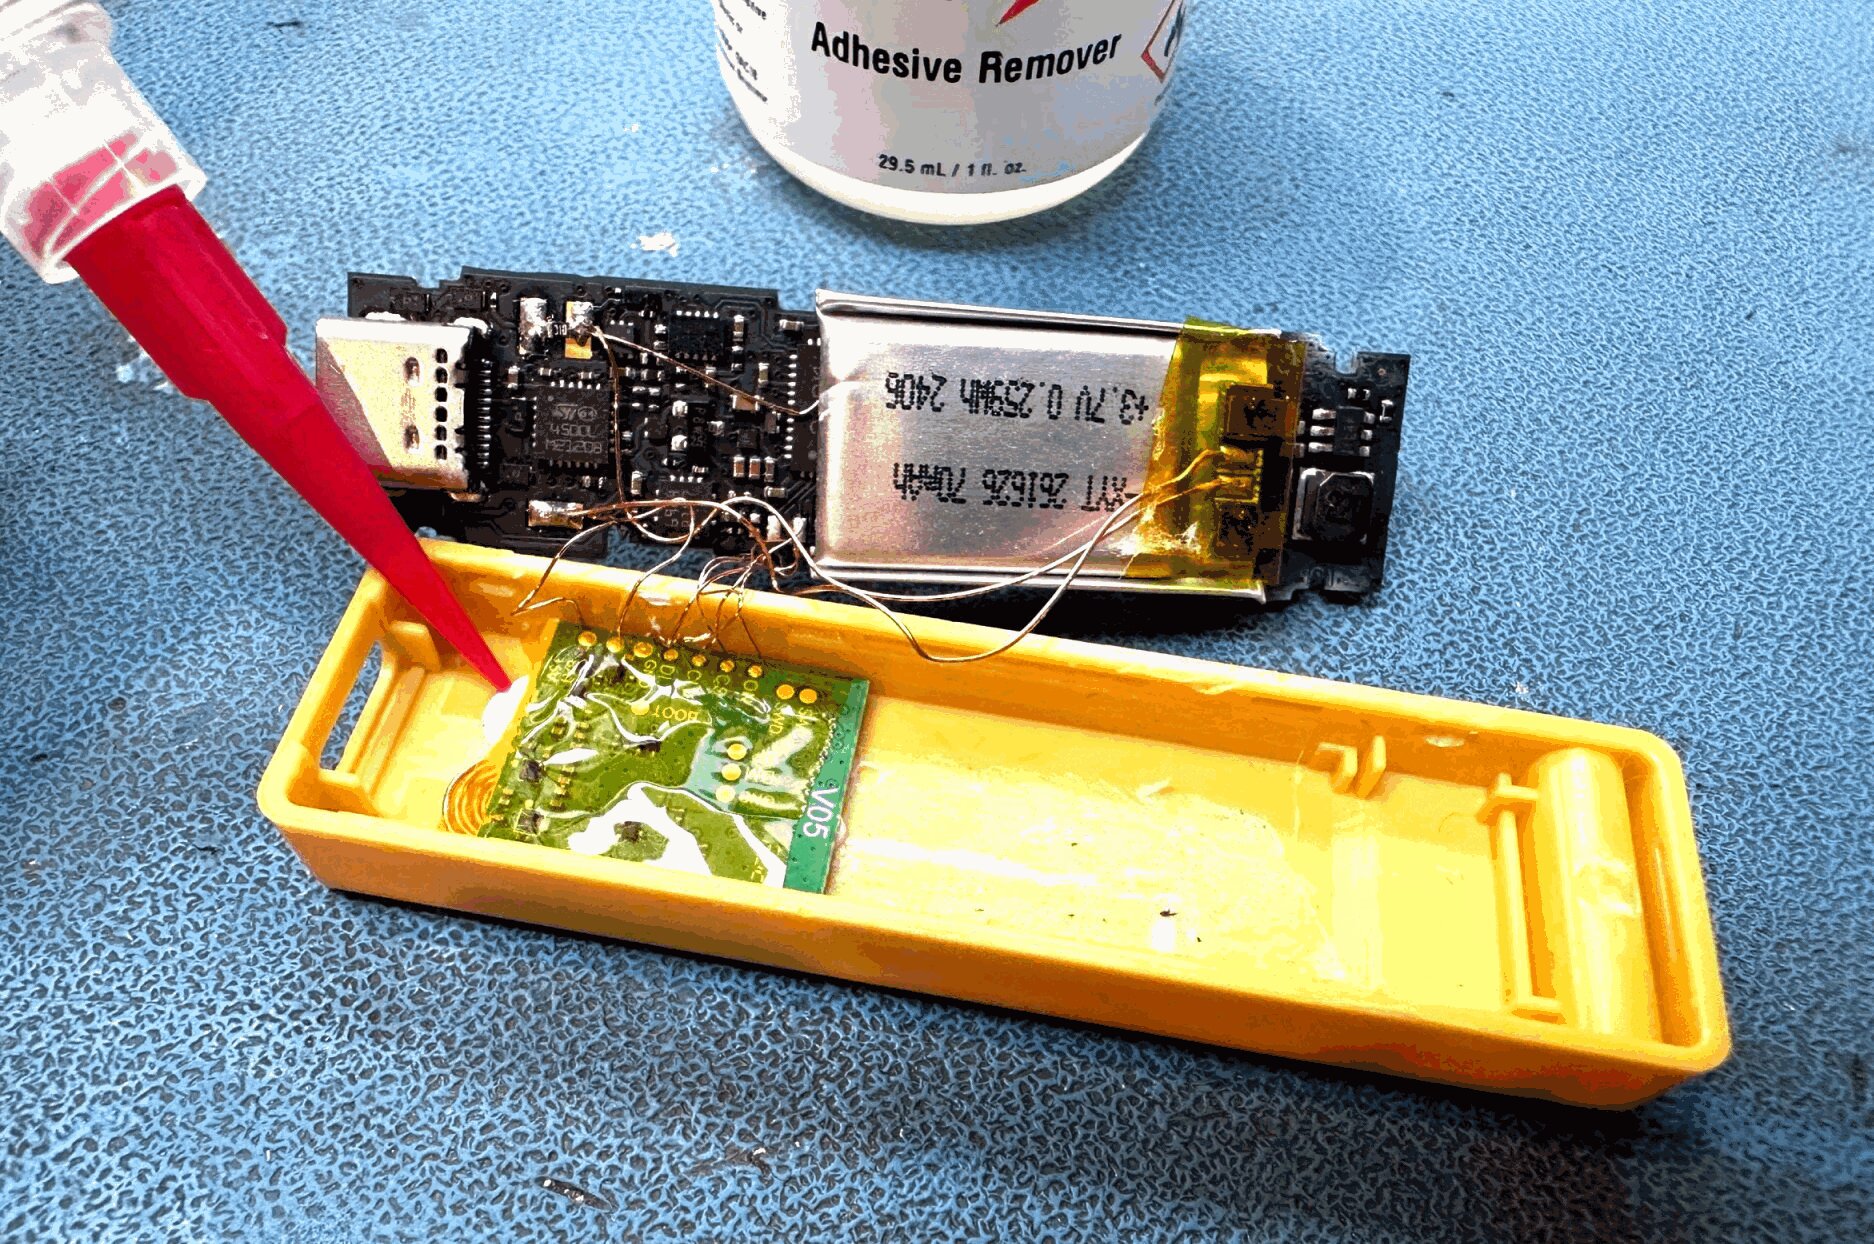
圖一:早期樣本的加裝板與飛線。照片:Joe Grand/Grand Idea Studio,經 Tibane Labs 報告展示;原始報告。
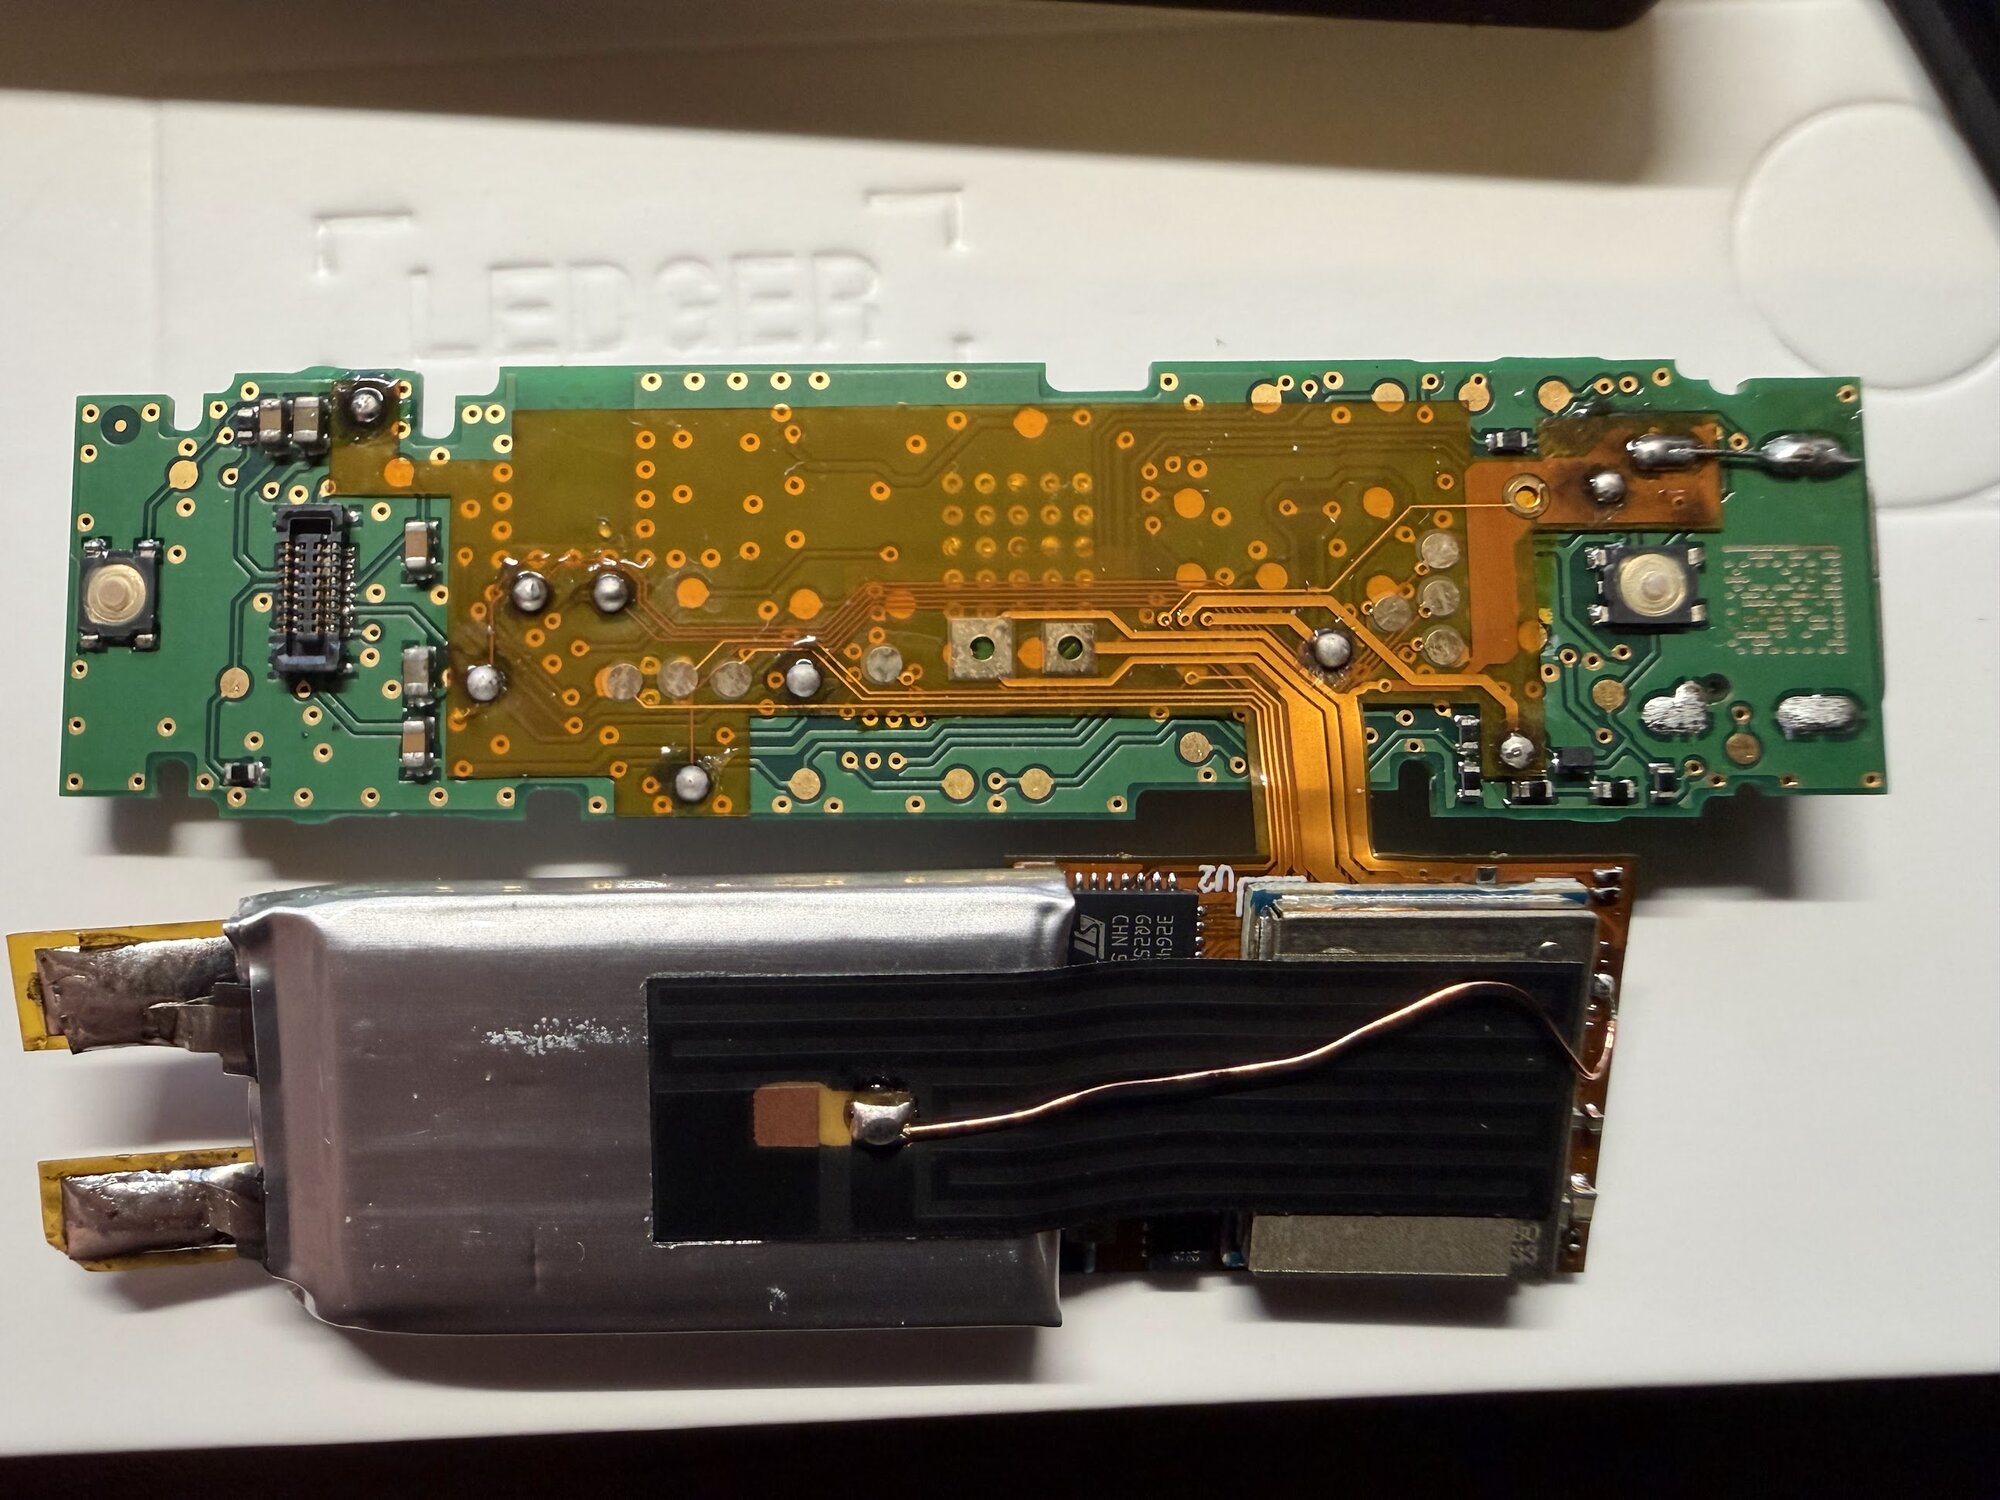
圖二:Tibane Labs 樣本 A 的橘色軟板與額外模組。照片:Tibane Labs;完整拆機圖集。
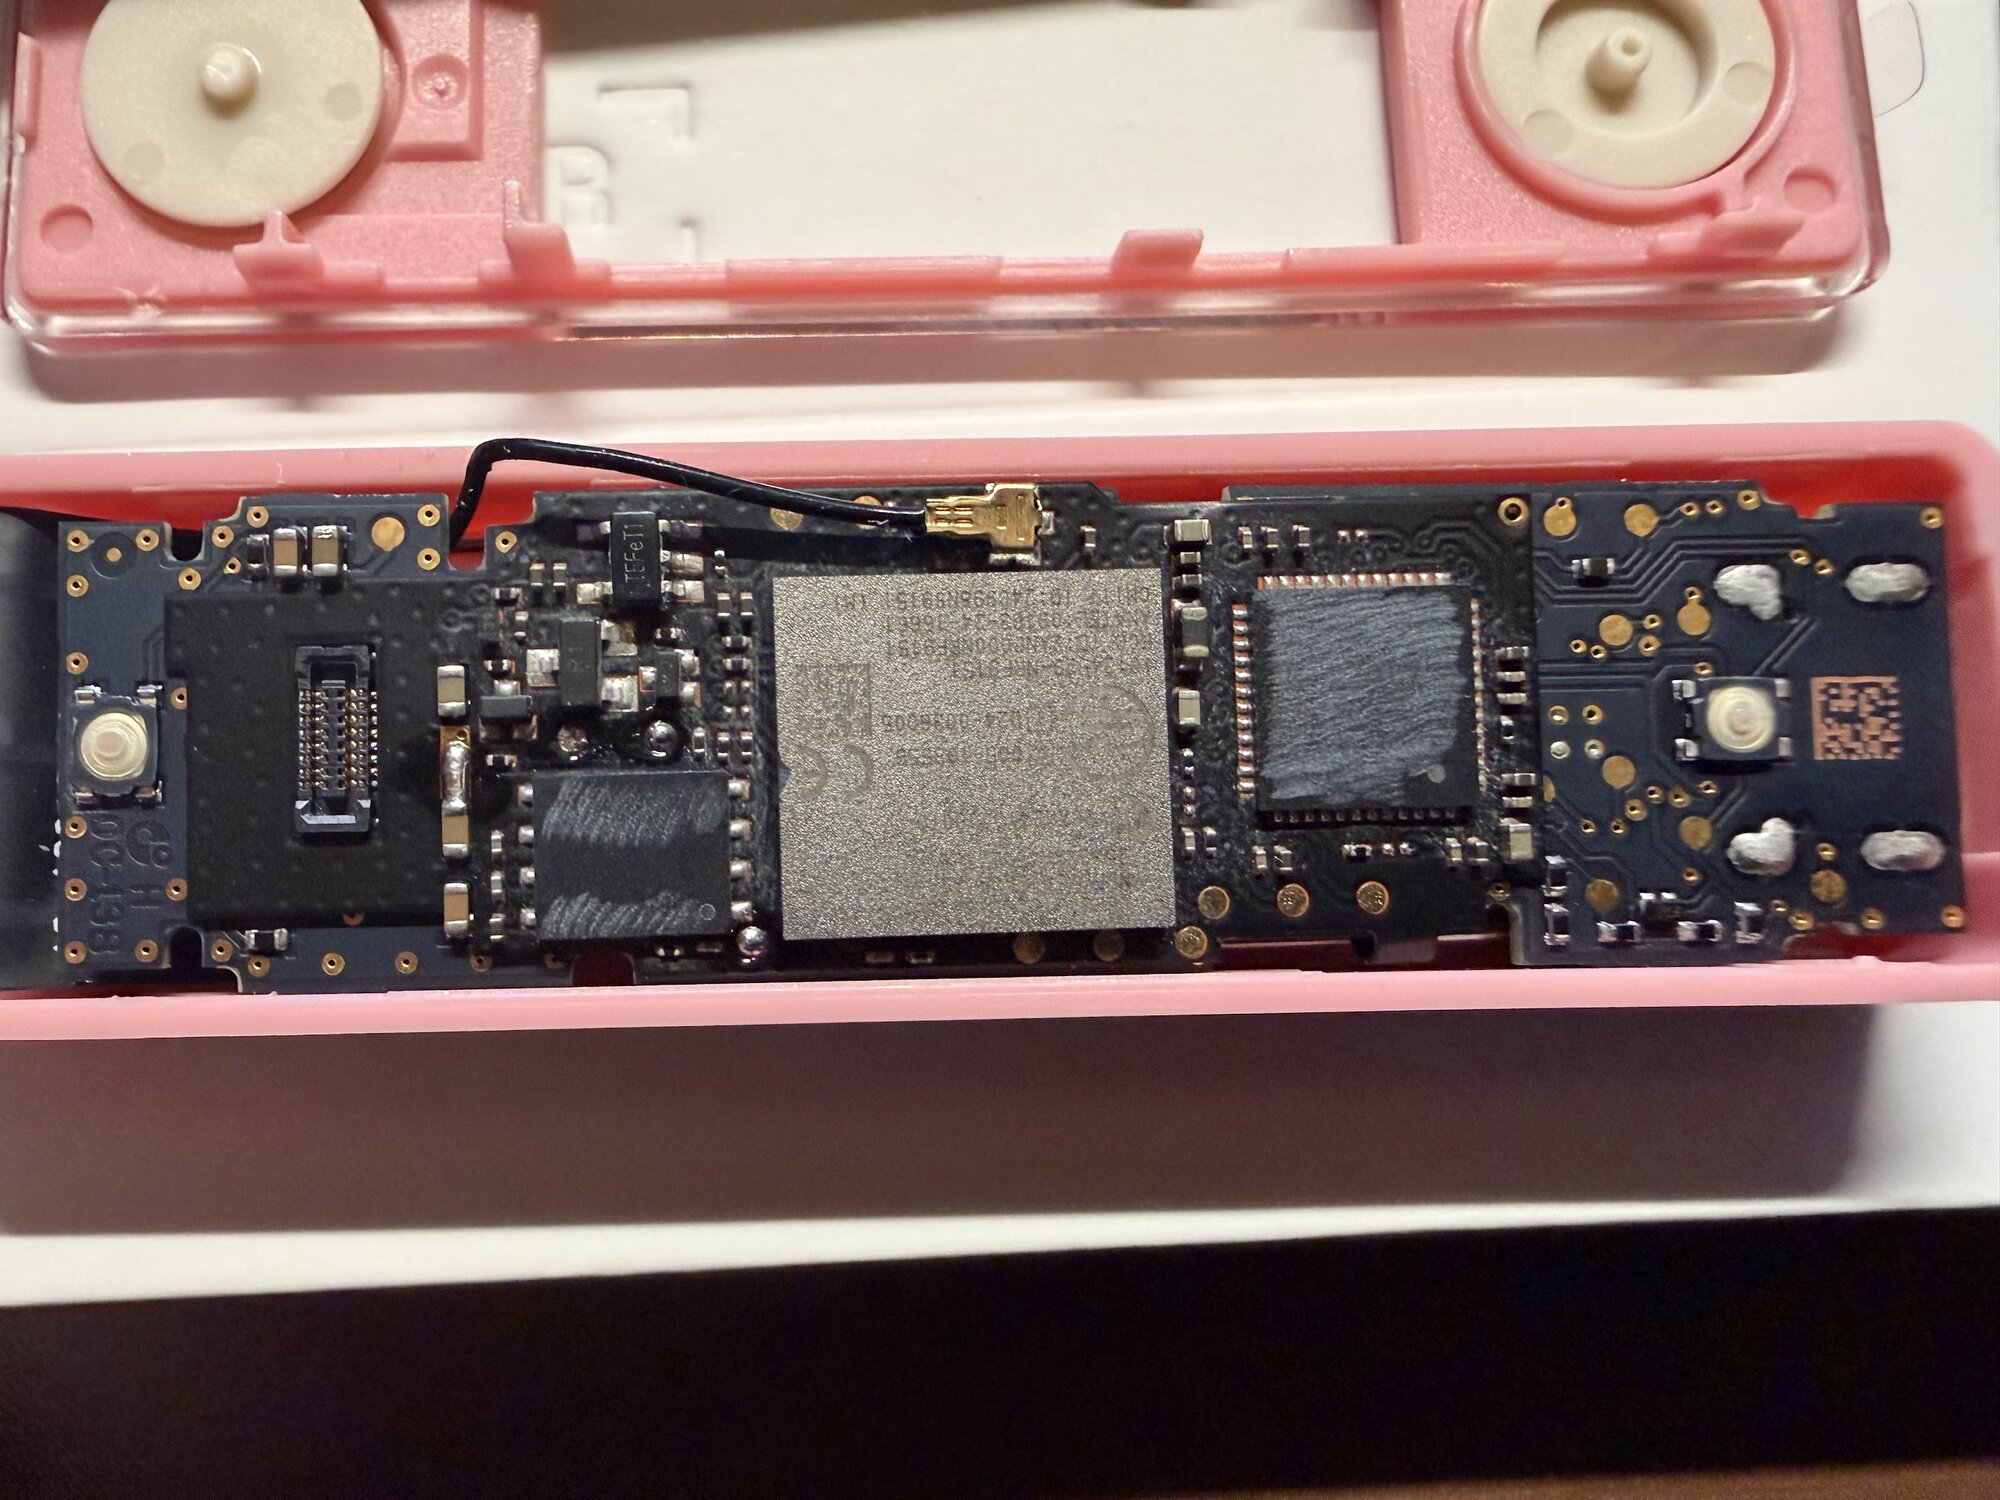
圖三:樣本 B 移開螢幕後才看得到的黑色植入板。照片:Tibane Labs;原始圖集。
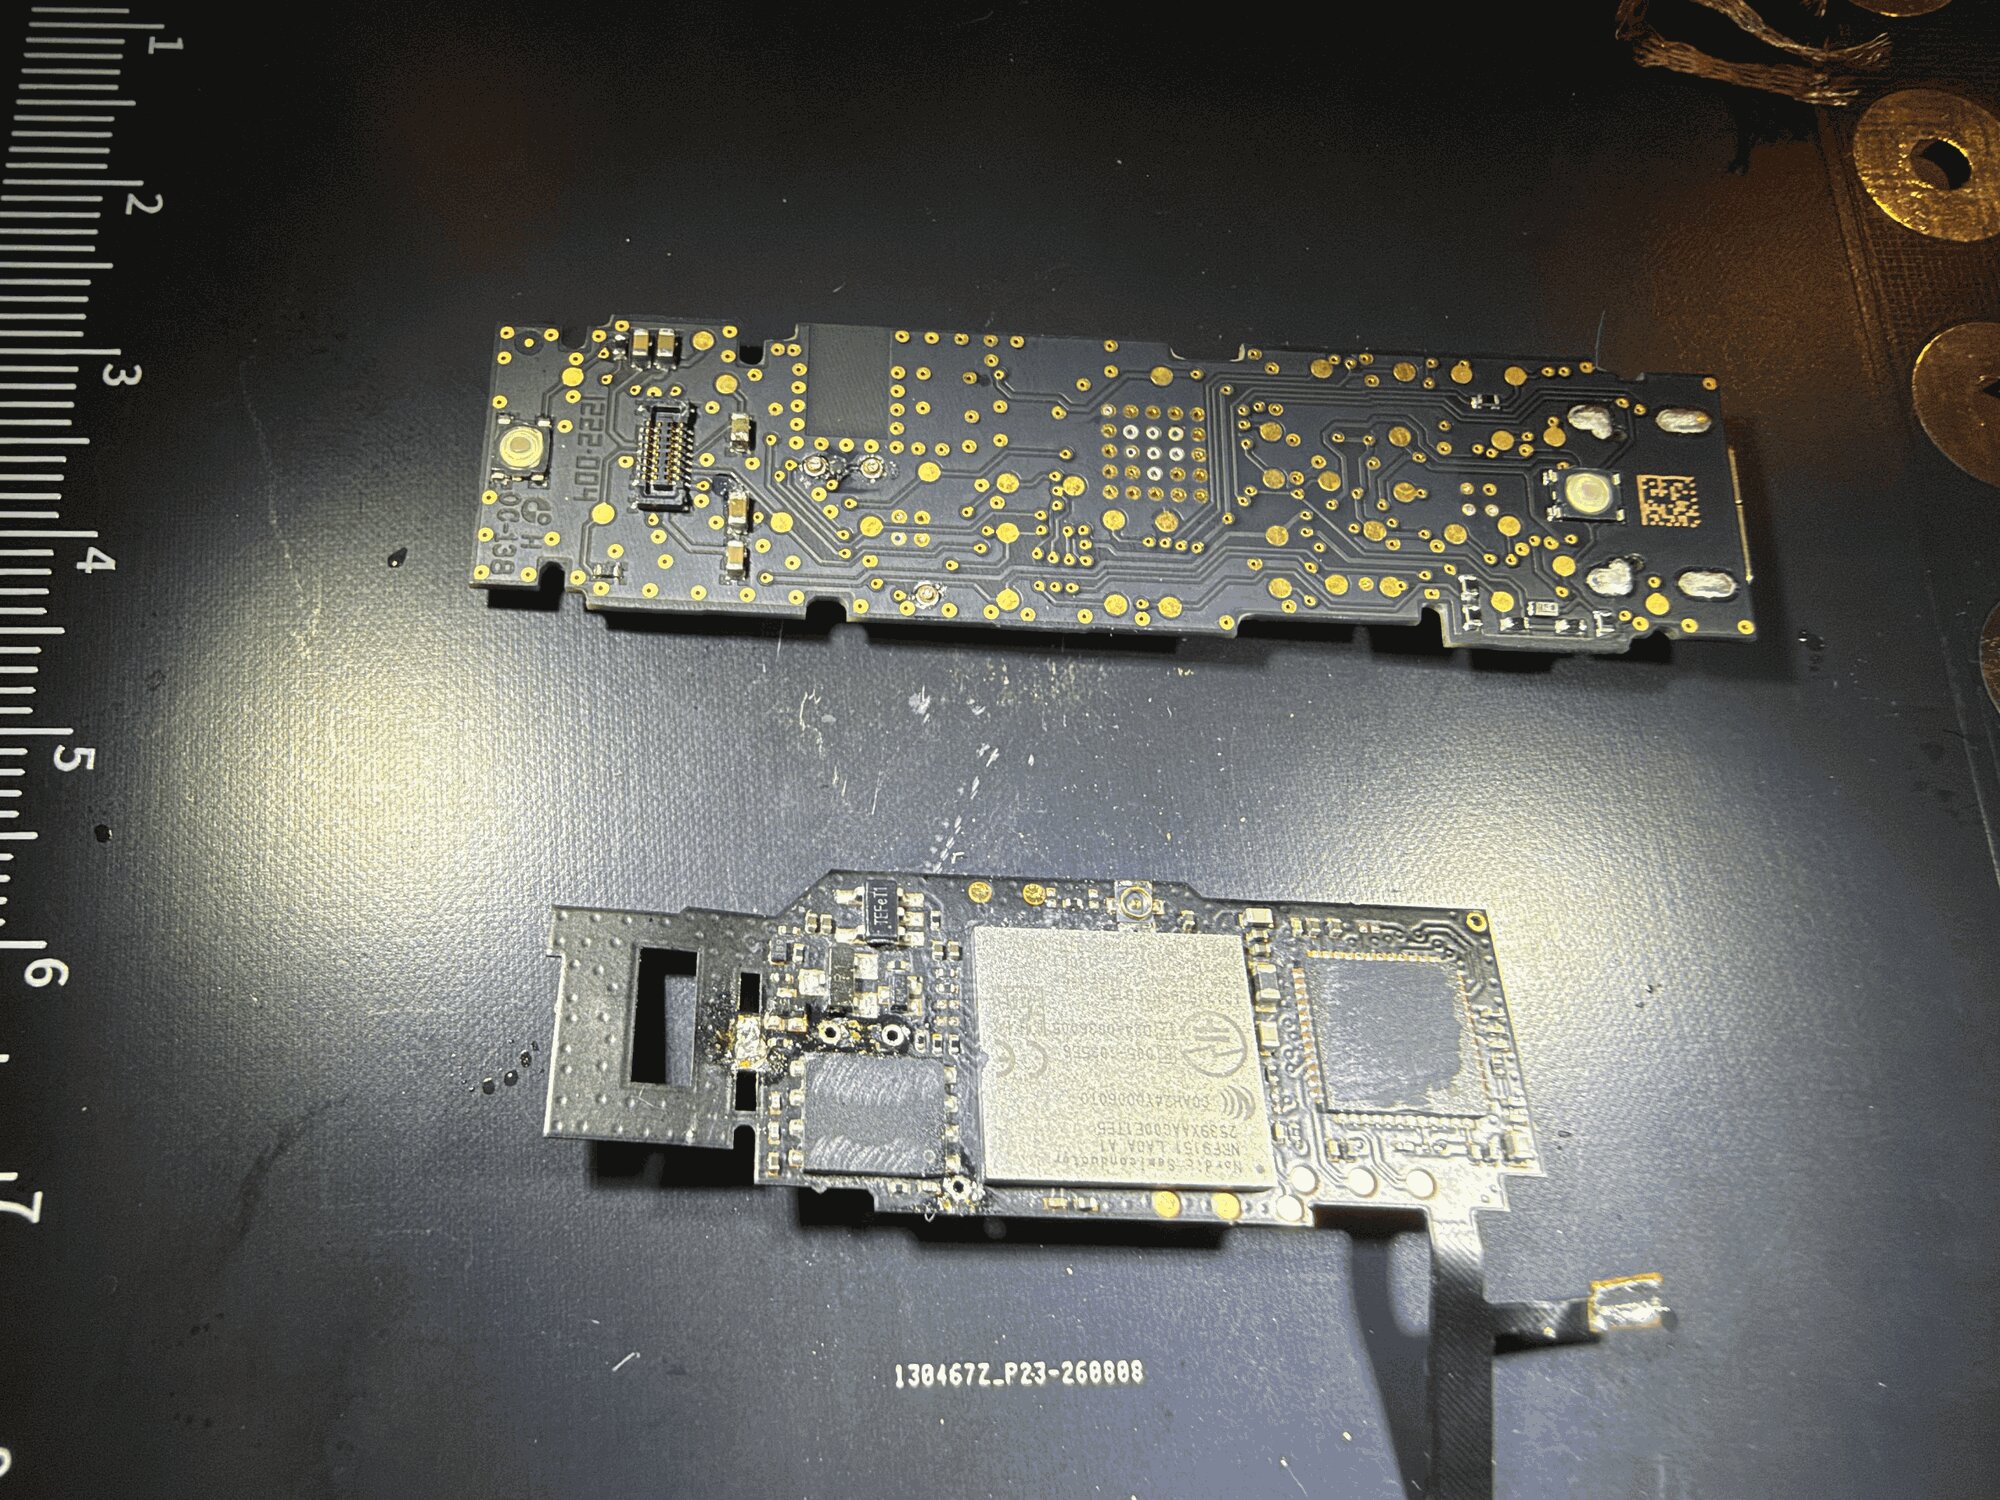
圖四:拆下植入板後與原廠主板並排;這是研究樣本,不是已證實的 CryptoBilis 客戶設備。照片:Tibane Labs;原始圖集。[1]
五個疑點,請 Ledger 逐一用可驗證的資料回答
1. 紙盒與防拆封條,究竟擋得住什麼?
外盒、貼紙、塑膠膜的外觀正常,不足以證明內部從未被開啟;不同型號與批次的包裝也不相同。問題不是先認定「經銷商親手復原封條」——目前沒有證據指出誰拆封、在哪一段物流拆封、如何重封——而是請 Ledger 公布涉案批次的封裝形式、開封與重封痕跡鑑識,以及從原廠、物流到授權經銷商的交接紀錄。若連授權通路都可能出問題,單靠「向授權商購買」也不該被說成絕對保證。[1][3]
2. 首次開機驗真為何會成功?
Ledger 官方文件已明確說明:Genuine Check 驗的是原廠安全晶片與其密碼學身分;只要原安全晶片還在,檢查無法偵測額外加裝的監聽硬體。因此「驗真通過」與「整機未遭動手腳」是兩件事。官方應在首次設定畫面直接揭露此限制,而不是讓使用者誤以為綠燈等於整台機器通過物理完整性檢查;也應說明會否新增出廠硬體指紋或可獨立核對的整機檢驗。[2]
3. 為何不完整開源底層 OS?加一個通訊模組就能偷助記詞?
Ledger 自己說明:應用程式與部分 OS 元件可供檢視,但底層作業系統並非完整開源,理由包括安全晶片供應商的授權限制。要求公開更充分的程式碼、硬體介面與第三方稽核結果是合理的透明度訴求;但這次拆機展示的路徑不是「OS 後門已被證實」。問題在助記詞初始化顯示時,螢幕匯流排的畫面資料可被加裝電路監看,再由其自帶 SIM/天線/行動網路發送。官方應公開顯示路徑威脅模型、可行的防監聽設計與獨立測試,而不是只回答安全晶片本身是否被攻破。[1][4]
4. 外殼拆過,為何沒有可靠警報?
安全晶片的防拆保護與整機外殼被打開後能否發現異物,不是同一件事。Ledger 提供各機型內部對照照片,也承認驗真無法發現保留原廠晶片的間諜植入;自行拆機則可能損壞機器並失去保固。請官方逐機型回答:外殼是否有不可逆防拆設計?首次開機能否辨識曾拆殼或新增硬體?若沒有,為何仍以單一「驗真成功」呈現?[2]
5. 「備份小卡」的傳輸機制安全嗎?
先分清兩件事:盒內的紙本 Recovery Sheet只是手寫卡,沒有電子傳輸;Ledger Recovery Key 才是可透過 NFC 備份祕密的智慧卡。Ledger 白皮書稱,Recovery Key 與相容裝置會雙向驗證,先建立 SCP03、再建立 Ledger 自有安全通道,透過加密且驗證身分的 NFC 連線傳輸;卡片有安全晶片與 PIN。依官方說明,這不等同於「明文廣播助記詞」。但白皮書是設計宣稱,仍應公布獨立稽核與端到端測試,尤其是對已遭實體植入的主機:備份前後畫面、NFC 以外的線路與惡意額外模組能接觸到什麼?此外,官方現列相容型號為 Stax、Flex、Nano Gen5,不含本次拆機研究的 Nano X,不能把 Nano X 的螢幕匯流排攻擊直接當成 Recovery Key 已被破解的證據。[5][6]
三支影片:看得到拆機,不等於每個通報都已驗證
以下三支影片分別提供 Stax、Flex 和多款 Ledger 機型的拆解對照。[8][9][10] 影片所引用的觀眾照片或疑似異常裝置,不能單憑外觀就確認植入功能或與 CryptoBilis 事件同源;前述 Tibane 的 Nano X 實體研究也不能直接套用到 Stax/Flex。[1]
Ledger Stax 拆機與重新組裝(大方 BigFang)
觀看影片:你的 Ledger STAX 被篡改了嗎?——對照觀眾提供的疑似異常照片與作者自身設備;不是對觀眾設備的獨立鑑識。[8]
Ledger Flex 拆機對照(大方 BigFang)
觀看影片:Ledger Flex 被篡改版拆機對照——作者以自身 Flex 對照網友照片;異常模組的功能仍待技術驗證。[9]
多款 Ledger 裝置拆機示範(Cyber Scrilla)
觀看影片:I Opened Every Ledger Wallet... Here's What I Found——展示 Nano X、S Plus、Flex、Stax 等拆解;用途是認識內部結構,不是證明影片中的每台都遭植入。[10]
現在該怎麼做
若你近期從 CryptoBilis 購入而尚未初始化,先不要設定;若已用該設備顯示過助記詞,應將其視為可能已外洩,在可信的新裝置產生新助記詞、確認新地址後轉移資產。不要把舊助記詞匯入新設備:那不會撤銷可能已取得舊詞者的權限。其他通路的風險範圍仍待調查;不要在網站、客服聊天室或任何人要求下輸入助記詞,也不要把拆機當成毫無風險的家庭檢驗。[1][2][3]
本文是安全事件分析,不是投資建議。照片版權屬原作者;影像連結至原始研究網站並於圖說署名。
參考資料
- [1] https://www.tibane.net/research/ledger-nano-x-implant
- [2] https://support.ledger.com/article/4404382029329-zd
- [3] https://www.coindesk.com/business/2026/10/09/ledger-investigates-potential-wallet-tampering-after-reports-of-usd86-million-in-crypto-stolen
- [4] https://www.ledger.com/academy/topics/ledgersolutions/is-ledger-open-source
- [5] https://www.ledger.com/ledger-recovery-key-white-paper
- [6] https://support.ledger.com/article/back-up-and-restore-access-to-your-assets-with-ledger-recovery-key
- [7] https://grandideastudio.com/portfolio/security/ledger-hardware-implant
- [8] https://youtu.be/l3c5KobNPPE
- [9] https://youtu.be/EnbU5Ly0g74
- [10] https://youtu.be/WIuMzCgZfXI